
OpenAI DevDay 2026'nın 29 Eylül tarihli resmî duyuru sayfası, beş alana yayılan 17 ana yenilik listeliyor. ChatGPT, Codex, Sites ve eklentiler, API ve Enterprise başlıklarını tek bir büyük haber gibi okumak kolay; fakat her yeniliğin erişimi, hedef kitlesi ve yaptığı iş farklı. Bu rehber, resmî listede yer alan bütün ana başlıkları haritalıyor. Her birine ayrıca ayrıntılı bir yazı ayırdım; aşağıdaki bağlantılar o yazılara götürüyor.
Bu metni lansman kaydı ve editoryal değerlendirme olarak okuyun. Resmî dokümanın söyledikleri ile yaratıcı ekipler için önerdiğim uygulamaları ayrı tutuyorum. Bir özelliğin duyurulması, bugün bütün hesaplarda aynı plan, bölge veya yönetici ayarıyla açıldığı anlamına gelmiyor. Özellikle kademeli dağıtım, araştırma önizlemesi ve seçili ortak denemeleri için ilgili ayrıntı sayfasına bakmak gerekiyor.
Bu yazının duyuru ve erişim bilgileri OpenAI’nın resmî özellik belgesi ile DevDay 2026 toplu duyurusu üzerinden doğrulandı. Örnek proje ve deneme önerileri editoryal yorumdur.
ChatGPT tarafındaki üç değişim
Dot, sürekli sorumluluk alabilen ve konuşmalar arasında ilerleme sürdüren bir ajan olarak açıklandı. Kendi bulut bilgisayarı, bağlanan uygulamaları ve gerektiğinde kullanıcıdan karar istemesi temel farkları. Cihazlar arası Work ise yeni senkron görevlerin masaüstünden web ve mobile taşınmasına odaklanıyor; yerel dosya veya araç gereken adım için bağlı bilgisayar açık kalmalı. Space, sayfa ve dosyaları ortak bir çalışma alanında tutup doğrudan düzenleme ile paylaşımı birleştiriyor. Bu üçü aynı özellik değil: biri süreklilik, biri görevin taşınması, biri de içeriğin ortak düzenlenmesi sorununa yanıt veriyor.
Codex tarafındaki üç değişim
Astra Ultrafast, desteklenen planlarda GPT-6 Astra'nın token üretim hızını artıran seçenek. OpenAI'nın “8 kata kadar” ifadesi token çıkışına ait; tüm görevin sekiz kat çabuk bitmesini vaat etmiyor. Cloud Environments, kod deposu için hazırlanan ve yayımlanan geliştirme ortamını yeni izole bulut görevlerinde yeniden kullanıyor. Security Cloud ise bağlı GitHub depolarında tarama ve yeni commit izleme akışı sunan araştırma önizlemesi. Güvenlik bulgusu, kanıt ve önerilen yama insan incelemesinden sonra taslak PR'a dönüşebiliyor. Geliştirme ekipleri için hız, tekrarlanabilir kurulum ve güvenlik incelemesi burada ayrı satın alma ve süreç kararları.
Sites ve eklentilerde beş yenilik
Sign in with ChatGPT, uygun kullanıcıların ChatGPT hesabıyla bir ürüne girmesini ve ayrı izinle uygun AI istekleri için planını kullanmasını hedefliyor. Ticari oturum açma şu an seçili partnerlerle sınırlı deneme. Sites with connected data, her ziyaretçinin kendi bağladığı uygulamalardan kendi izniyle veri okuyan özel alan Site'larına odaklanıyor. Plugin Extensions, eklentiyi sohbet içindeki araç çağrısından çıkarıp kenar çubuğu, panel, dosya görüntüleyici ve forma taşıyor. MCP Events, olay geldiğinde ChatGPT'nin abone olduğu görevi sürdürmesi için webhook yolu açıyor. Website annotations, masaüstü tarayıcısındaki geri bildirime seçili nesne ve özel kontrol bağlamı ekliyor.
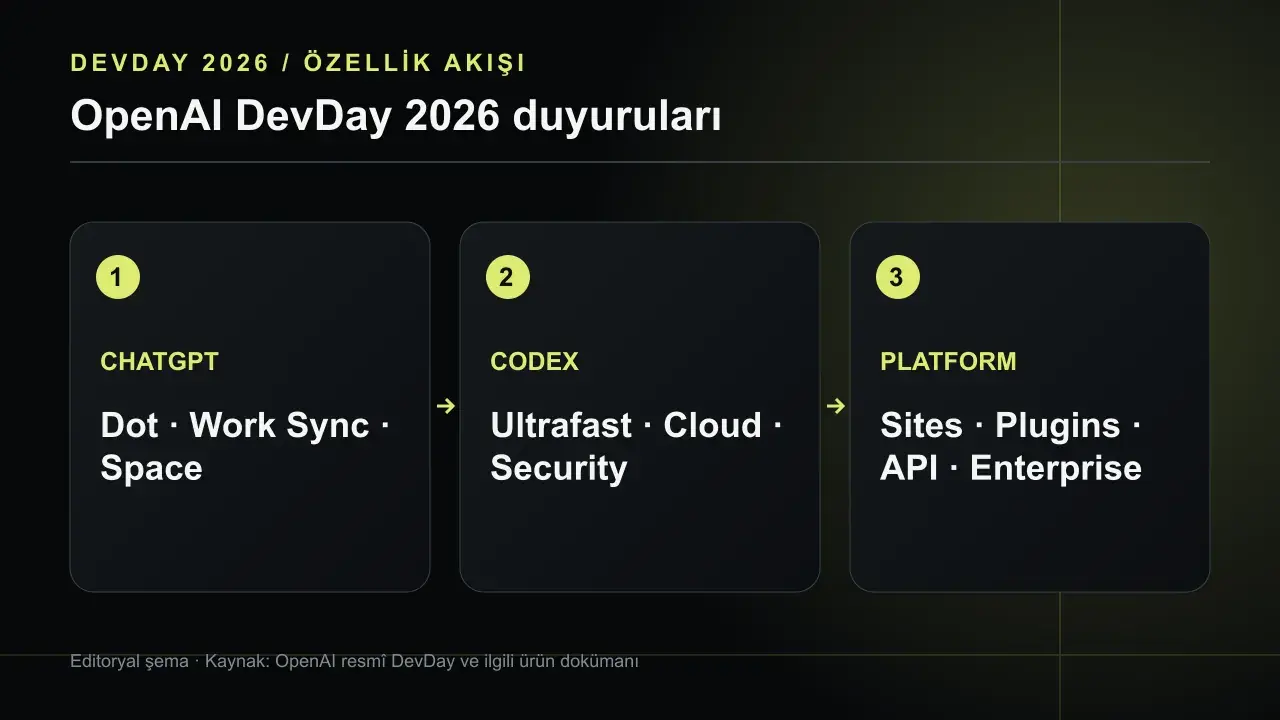
API'deki iki ayrı model ve hız kararı
GPT-6.1 Sol, karmaşık kod ve profesyonel işler için Astra'ya yakın performansı daha düşük maliyetle hedefleyen yeni model. API model sayfası metin ve görsel girdi, metin çıktı, büyük bağlam penceresi ve Responses araçlarını tanımlıyor. Ayrı Astra Ultrafast duyurusu ise modelin hız katmanıyla ilgili; Responses API'de gpt-6-astra ve service_tier ultrafast birleşimini kullanıyor. Birini “hangi model işin kalitesini ve bedelini dengeler”, diğerini “aynı modelin token üretim gecikmesi ne kadar önemli” sorusu için ele almak daha doğru. İki kararı tek fiyat veya tek performans cümlesine indirgemek mimari seçimleri yanıltır.
Kurumsal kullanımda dört kontrol katmanı
Slack ve Microsoft Teams içindeki @ChatGPT, onaylanan sohbet yüzeylerinde, dağıtıma atanmış araçlarla çalışıyor. Team Tasks, takvim veya desteklenen olayla tetiklenen işi ekibin servis hesabı ve bağlantıları üzerinden yürütüyor. Workspace connections şirket hesabıyla ortak uygulama bağlantısı kuruyor; erişim, o hesabın izinleri kadar. Agent Security, Global temeli ve Local ile Codex Cloud için desteklenen ortam kurallarını yönetiyor; Work Cloud'un kendi ayrı kontrolleri var. Burada en önemli tasarım sorusu, “ajan ne yapabilir?” sorusunu “hangi kimlikle, nerede, kimin bilgisiyle?” sorularıyla birlikte sormak.
Yaratıcı ve web ekibi neyi önce denemeli?
Tek kişi veya küçük stüdyo için önce sık tekrarlanan bir iş seçerdim: haftalık proje özeti, brief dosyalarının düzenlenmesi ya da önizleme web sayfasına yorum toplama. Bu işin başarılı çıktısını, kaynaklarını ve insan onay noktasını yazmadan ajan kurulumu yapmazdım. Web ürünü geliştiren ekip, Sites bağlı veriyi ve Sign in with ChatGPT'yi ancak hedef kitle ve erişim koşulları uygunsa pilot listesine almalı. Plugin Extensions veya MCP Events ise sunucu ve arayüz altyapısı olan ürünler için daha anlamlı. Teknik olarak etkileyici her yenilik aynı ekipte aynı değeri üretmez.
Duyuru, kullanım ve yaygın erişimi ayırmak
DevDay sayfası ana yeniliği doğrular; alt kılavuz erişim sınırını açıklar. Dot kademeli dağıtılıyor; Security Cloud araştırma önizlemesi; Sign in with ChatGPT ticari tarafta sınırlı. Ultrafast plan, faturalama ve veri yerleşimi koşullarına bağlı. Website annotations desteklenen masaüstü uygulama tarayıcılarında çalışıyor. Bir müşteri teklifi hazırlarken “duyuruldu” ifadesini “müşterinin hesabında bugün kullanılabilir” diye çevirmemek gerekir. Her pilotun başına hesap, bölge, plan, yönetici izni ve veri politikası kontrolü koymak daha güvenilir.
Ölçülebilir pilotun çerçevesi
Yeni aracı denemek için önce eski yöntemin başlangıç ölçümünü kaydederim: brief hazırlığı kaç dakika sürüyor, kaç revizyon var, hangi hata teslimi engelliyor? Sonra bir özellik ve tek bir görev seçerim. Araçtan çıkan metin, kod ya da özet için doğruluk, kaynak izi, görsel uygunluk ve insan düzeltme süresi ayrı ölçülür. Bu yöntem, yalnız token hızındaki artış ile tamamlanan müşteri işindeki iyileşmeyi karıştırmaz. Güvenlik ve ortak hesap bağlantısı kullanan akışlarda, yanlış erişim de bir başarısızlık ölçütüdür; sadece hızlı cevap almak yeterli değildir.
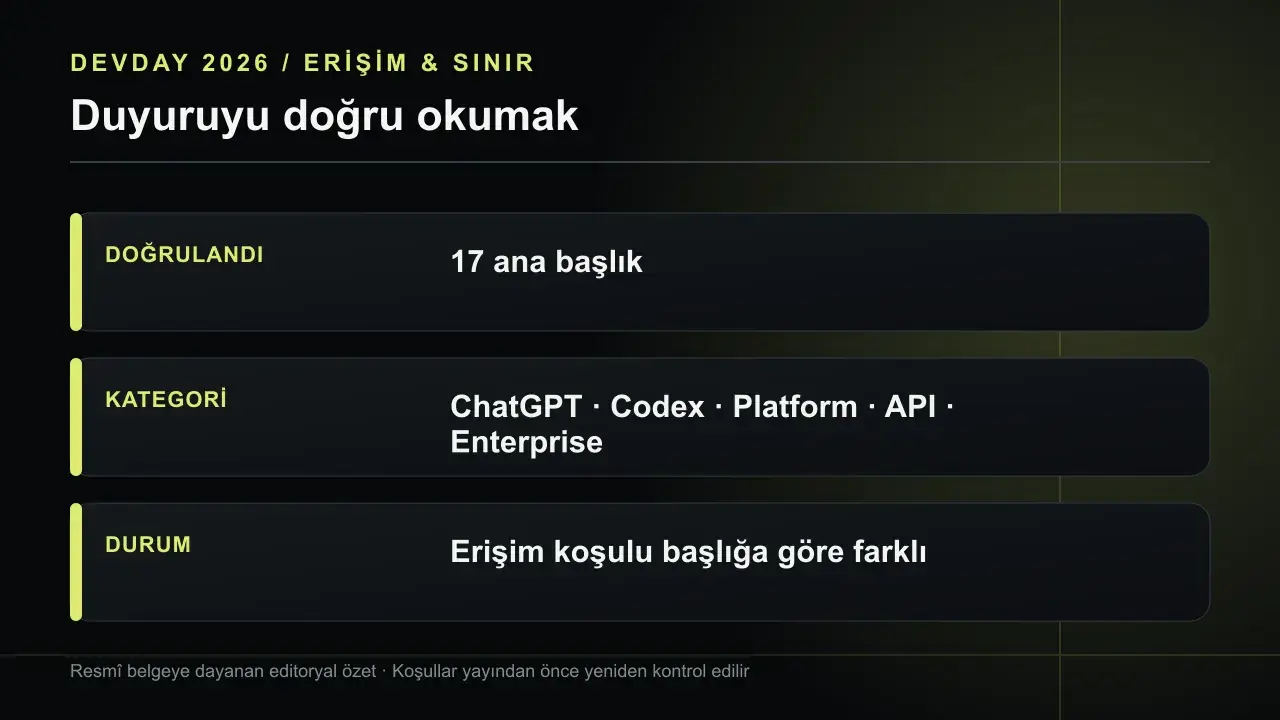
Bu koleksiyon nasıl okunmalı?
Ürün yüzeyini anlamak için Dot, Work Sync ve Space yazılarıyla başlayın. Kod üreten veya geliştirme ortamı yöneten ekipseniz Codex grubuna geçin. Bir ürünün kendi eklentisini veya Site'ını geliştirenler platform ve API yazılarını birlikte okumalı. Kurumsal yöneticiyseniz Slack ve Teams, Team Tasks, Workspace connections ve Agent Security yazılarını bir erişim zinciri olarak değerlendirin. Başlıklar ayrı yazılarda açılıyor çünkü her biri farklı arama niyetine yanıt veriyor; aynı genel haber metnini on yedi kez yinelemiyor.
Duyuruları beş karar sorusuna çevirmek
Önce “kim kullanacak?” sorusunu sorun: bireysel üretici, geliştirici, üründeki son kullanıcı veya şirket yöneticisi mi? Ardından “hangi bilgiye erişecek?” sorusunu ekleyin. Sonraki üç karar, işin nerede yürütüleceği, nasıl ücretleneceği ve hangi noktada insan onayı gerektiği. Bu beş soruya cevap veremeyen bir yeniliği proje planına almak erken olabilir. Örneğin Dot kişisel sorumluluğu, Team Tasks servis hesabı üzerinden ekip otomasyonunu hedefliyor; ikisini aynı işin iki adı gibi görmek, izin tasarımını bozabilir. Böyle bir soru seti, yenilik haberini satın alma veya geliştirme kararına dönüştürür.
Erişim durumlarını ürün tablosunda ayrı tutmak
Ekip içi bir tablo kuracaksam her satırda duyuru tarihi, resmî belge, plan, bölge, yönetici izni, ürün aşaması ve test sahibi olur. “Evet/hayır” tek hücreye sığmaz: Sign in with ChatGPT'de seçili ticari partner denemesi, Plugin Extensions'ta istemciye bağlı yüzeyler, Codex Security Cloud'da araştırma önizlemesi var. Bu alanlar ürün takvimi kadar müşteriye verilecek sözleri etkiler. Belirli bir hesapta özellik görünmüyorsa bunu teknik arıza sanmadan önce rollout ve uygunluk durumuna bakarım. Erişim tablosunun son kontrol tarihini de yazmak gerekir; bir ay sonra bu bilgi değişebilir.
Birlikte çalışabilecek duyurular
Bazı duyurular tek başına değil, birbirine bağlandığında anlam kazanıyor. Sites içinde ziyaretçinin kendi bağlantılarıyla veri kullanan bir deneyim, uygun sign-in akışı ve plugin izinleriyle ele alınmalı. Codex Cloud Environments ile güvenlik taraması, hazırlanan ortam ve depoya bağlı kimlikle ilişki kuruyor. Team Tasks, workspace connections olmadan şirket verisine erişemeyebilir. Ancak bunları tek büyük “ajan platformu” diye paketlemek erişim sınırlarını gizler. Ben bir akış diyagramında her adımın çalıştığı yüzeyi, kullandığı hesabı ve onay noktasını ayrı renkle gösterirdim. Bu grafik, ürün demosundan daha az gösterişli ama daha doğru bir mimari tartışması sağlar.
İçerik stratejisinde arama niyeti
Bu koleksiyonda her özellik için ayrı yazı açmanın nedeni yalnız daha çok sayfa üretmek değil. “MCP Events nasıl çalışır?” arayan geliştirici webhook ve protokol sürümünü; “ChatGPT Space nedir?” arayan içerik editörü sayfa, dosya ve paylaşımı; “Astra Ultrafast fiyat” arayan kişi tüketim çarpanını bekler. Genel özet onları doğru sayfaya yönlendirir. Aynı cümleyi on yedi sayfaya kopyalamak yerine her yazıda o ürünün erişim, akış ve gerçek iş örneğini derinleştirmek gerekir. İç bağlantı ağı böyle kurulursa hem okur yolunu bulur hem arama motoruna sayfaların farklı amacı daha açık görünür.
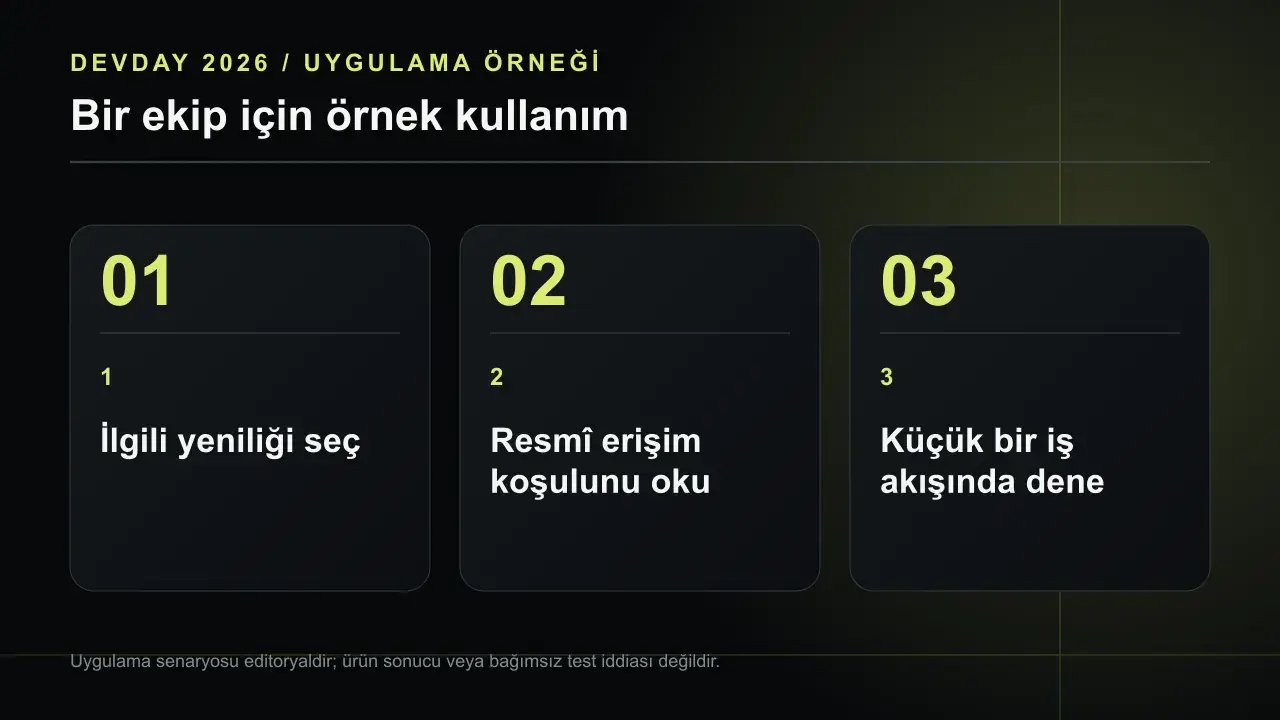
Altı haftalık benimseme önerisi
İlk hafta duyuruların hesabınızda erişilebilirliğini ve veri kısıtlarını doğrulayın. İkinci hafta bir ChatGPT veya Codex iş akışını seçip mevcut yöntem için başlangıç ölçümü alın. Üçüncü ve dördüncü haftada yalnız o akışın denemesini yapın; kaynak doğruluğu, düzeltme süresi ve maliyeti kaydedin. Beşinci haftada ilgili yöneticiyi ve çıktı alıcısını dahil ederek izin sınırlarını test edin. Altıncı haftada devam, değiştirme veya bırakma kararı verin. Bu bir OpenAI yol haritası değil, benim editoryal pilot önerim. Aynı anda on yedi özelliği denemek, her birinin gerçek katkısını belirsizleştirir.
Büyük resimde değişmeyen insan görevi
Bu kadar çok ajan ve otomasyon duyurusunda insanın rolü yalnız son düğmeye basmak gibi anlatılabilir. Oysa briefin amacı, marka riski, müşteri izni ve başarı ölçütünü insan tanımlar. Ajan kaynak toplar, taslak hazırlar, bazı adımları yürütür; hangi sonucun doğru ve yayımlanabilir olduğuna proje sahibi karar verir. Bu ayrımı kurmayan ekipte daha çok çıktı, daha çok düzeltme anlamına gelebilir. DevDay koleksiyonundaki her yazıyı okurken “bunu hangi insan onaylar?” sorusunu cebinizde tutun. Özellikle dış sisteme yazma, bütçe harcama, güvenlik yaması ve müşteri iletişimi için bu nokta baştan yazılmalı.
Yayın sonrasında güncelleme planı
Teknoloji yazısı lansman günü doğru olsa da erişim ve fiyat bilgisi kısa sürede değişebilir. Bu koleksiyonda tarih, koşul ve “yakında” ifadesi içeren sayfaları düzenli yeniden kontrol etmek gerekir. Özellikle seçili partner denemesi, araştırma önizlemesi ve plan kısıtları değişirse başlık altındaki ilk paragraf güncellenmeli. Kaynaklar resmî ürün belgelerine bağlandığı için editoryal güncelleme izi tutulabilir. Genel rehberin amacı bütün ayrıntıyı tek sayfada dondurmak değil; okuru doğru konuya ve en güncel resmî koşula götürmek. Bu nedenle her ayrıntı yazısında konuya özgü kontrol noktası bulunuyor.
Son değerlendirme
DevDay 2026'nın belirgin yönü, tek bir sohbet penceresine daha çok özellik eklemekten ziyade işi farklı yerlerde sürdürebilen ajan ve uygulama altyapısı kurmak. Bu bir editoryal yorum. Resmî kaydın kanıtladığı şey, yukarıdaki 17 duyuru ve dokümanlarında belirtilen erişim koşulları. Bir araç seçerken arayüz demosuna değil, gerçek görevdeki kontrol noktalarına, maliyete, verinin nerede işlendiğine ve geri döndürülebilirliğe bakacağım. Böyle bir karşılaştırma, heyecanı somut iş kararına dönüştürür.
Sık sorulan sorular
DevDay 2026'da kaç ana duyuru yapıldı?
OpenAI'nın 29 Eylül tarihli resmî toplu sayfasında beş kategoride 17 ana başlık listeleniyor. Bu koleksiyon her başlığa ayrı yazı ayırıyor.
Hepsi herkesin hesabında açık mı?
Hayır. Kademeli dağıtım, seçili partner denemesi, plan ve çalışma alanı izni gibi ayrı koşullar var.
Bu yazılar resmî ürün testi mi?
Hayır. Yetenek ve koşullar resmî belgelerden; yaratıcı kullanım örnekleri editoryal değerlendirmedir.
Duyuruların ayrıntılı yazıları
- ChatGPT Dot Nedir? Sürekli Çalışan Kişisel Ajanın Sınırları
- ChatGPT Work Cihazlar Arasında Nasıl Devam Ediyor?
- ChatGPT Space: Sayfalar, Dosyalar ve Ortak Çalışma
- Codex'te Astra Ultrafast: Hız, Erişim ve Kullanım Bedeli
- Codex Cloud Environments: Hazır Ortamla Bulutta Geliştirme
- Codex Security Cloud: GitHub Taraması ve Kanıtlı Bulgular
- Sign in with ChatGPT: Giriş ve Plan Kullanımı Nasıl İşliyor?
- ChatGPT Sites'ta Bağlı Veri: Her Ziyaretçinin Kendi Hesabı
- ChatGPT Plugin Extensions: Eklentiler İçin Yeni Arayüzler
- MCP Events: ChatGPT Olayları İzleyip Nasıl Harekete Geçiyor?
- Browser Annotation API: Web Sitesinde Bağlamlı Geri Bildirim
- GPT-6.1 Sol: API Özellikleri, Fiyatı ve Model Seçimi
- OpenAI API'de Astra Ultrafast: Hız İçin Doğru Mimari
- ChatGPT Slack ve Microsoft Teams İçinde Nasıl Çalışıyor?
- ChatGPT Team Tasks: Ekip Adına Zamanlanmış İşler
- Workspace Connections: Şirket Hesabıyla Ortak Bağlantı
- Agent Security: Yerel ve Bulut Ajanlarına Politika Kontrolü