
Workspace connections, @ChatGPT yüzeyi veya Team Tasks'in herkesin kişisel uygulama hesabını ayrı bağlamadan şirket tarafından yönetilen bir hesapla çalışmasını sağlıyor. DevDay 2026'nın kurumsal duyuruları içinde sessiz ama kritik bir parça: ajanın neye ulaşacağı, bağlı hesabın gerçek yetkileriyle sınırlı.
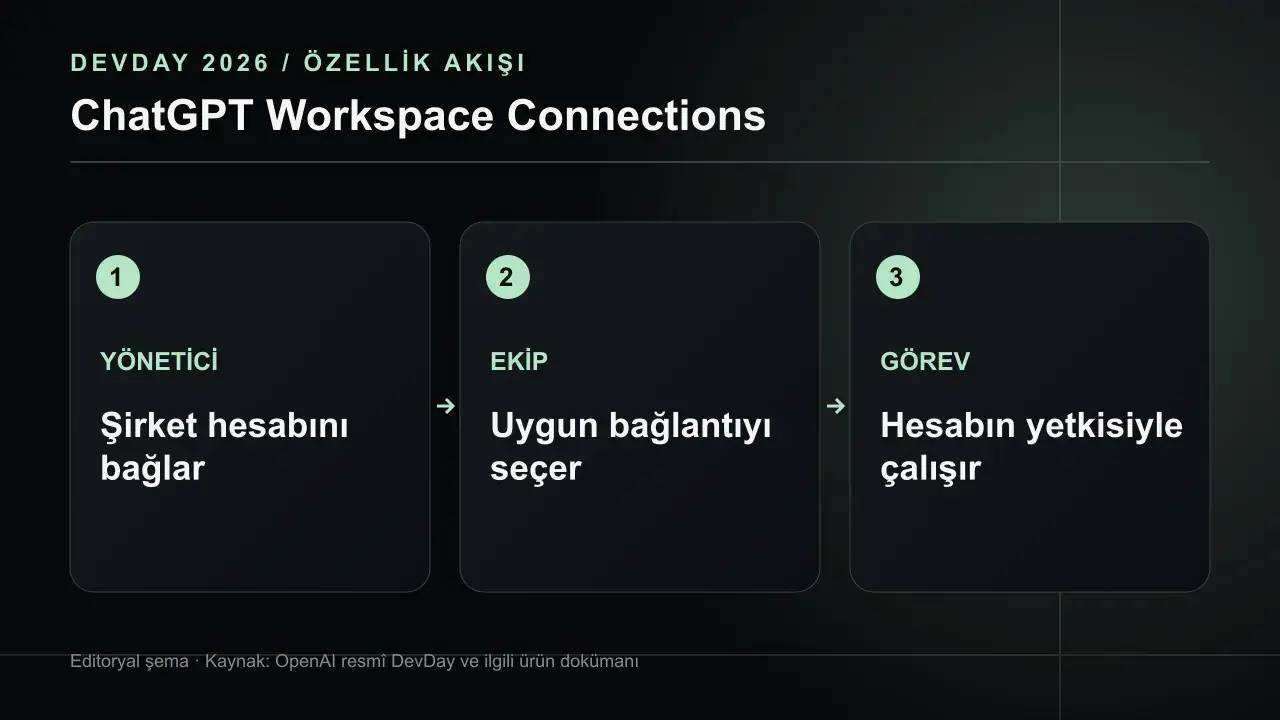
Resmî kılavuz, yöneticinin bağlantıyı oluşturup yetkilendirdiğini, takım veya yüzey sahibinin uygun bağlantıyı seçtiğini açıklıyor. Bu merkezi yönetim, “herkese her şeyi aç” anlamına gelmez. Paylaşılan hesap geniş yetkiliyse o hesabı kullanan uygun yüzeyin erişimi de genişleyebilir. Kurulumun ilk işi uygulama hesabının izin haritasını çizmek olmalı.
Bu yazının duyuru ve erişim bilgileri OpenAI’nın resmî özellik belgesi ile DevDay 2026 toplu duyurusu üzerinden doğrulandı. Örnek proje ve deneme önerileri editoryal yorumdur.
Bağlantı ve ekip izni farklı
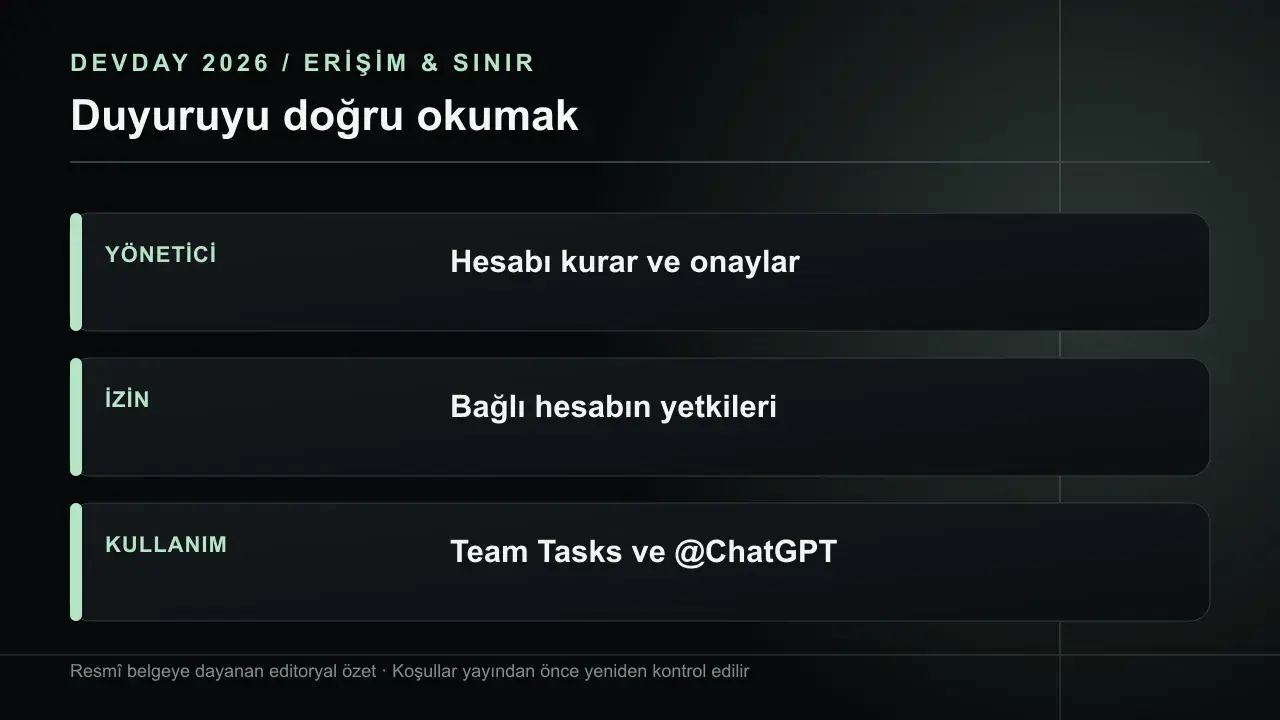
Connection bir uygulamayı belirli hesapla kimliklendirir. Yönetici kimlerin bağlantıyı bulup kullanabileceğini ayarlar. Bir Team Task veya @ChatGPT surface, uygun bağlantıyı seçtiğinde bu hesabın izinleriyle işlem yapar. Örneğin ortak Google Drive hesabı yalnız kampanya klasörünü okuyorsa sonuçlar o kapsamda kalır; tüm Drive hesabına izni varsa otomasyon da daha geniş alanı görebilir. ChatGPT yönetim panelindeki rol ile kaynak uygulamadaki izin birlikte okunmalı. Bir tarafta kısıt, diğer tarafta geniş erişim varsa gerçek davranış testle görülmeli.
Yönetici ve sağlayıcı sorumluluğu
Kılavuz workspace yöneticisinin bağlantıyı kurup erişimi belirlediğini; Google, GitHub, Notion, Linear veya Slack gibi sağlayıcı tarafında ilgili yöneticinin hesap ve onay hazırlığını yaptığını anlatıyor. Aynı projede iki yönetici grubunun koordinasyonu gerekebilir. Bir Notion bot hesabı yanlış sayfalara üye yapılırsa ChatGPT tarafında düzgün etiketlenmesi yeterli değil. Uygulama hesabının kendi yetkilerini ve token izinlerini kaynağın yönetim panelinde incelemek gerekiyor.
Şirket hesabı ile kişisel bağlantı
Team connection bir kişinin bağladığı hesabı ekiple paylaşabilir; workspace connection merkezi şirket hesabıyla kurulur. Bu iki yolun sahipliği ve kişi ayrıldığında bakım davranışı farklı. Yıllarca çalışması beklenen haftalık rapor için kurumsal hesap daha denetlenebilir olabilir. Ancak şirket hesabı da sahipsiz bırakılmamalı; parola, OAuth onayı veya erişim değiştiğinde kim yeniden yetkilendirecek belirlenmeli. Bir araca bağlanırken yalnız bugünkü kolaylığı değil, hesap yaşam döngüsünü de düşünmek gerekir.
Desteklenen uygulamalar ve yöntemler
Resmî kılavuz Google Drive, Gmail, GitHub, Notion, Linear ve Slack için farklı kurulum örnekleri veriyor. Bazısında yetkilendirilmiş kullanıcı, bazısında servis hesabı veya uygulama kurulumu kullanılabilir. Bu çeşitlilik nedeniyle “workspace connection” tek bir OAuth düğmesine indirgenmemeli. Her uygulamada sunulan yöntemi, gerekli yönetici onayını ve veri kapsamını ayrı okuyun. Ekip standardı hazırlarken uygulama başına hesap sahibi, izinler, yenileme yöntemi ve test görevi yazmak daha güvenilir.
Örnek: proje botu hesabı
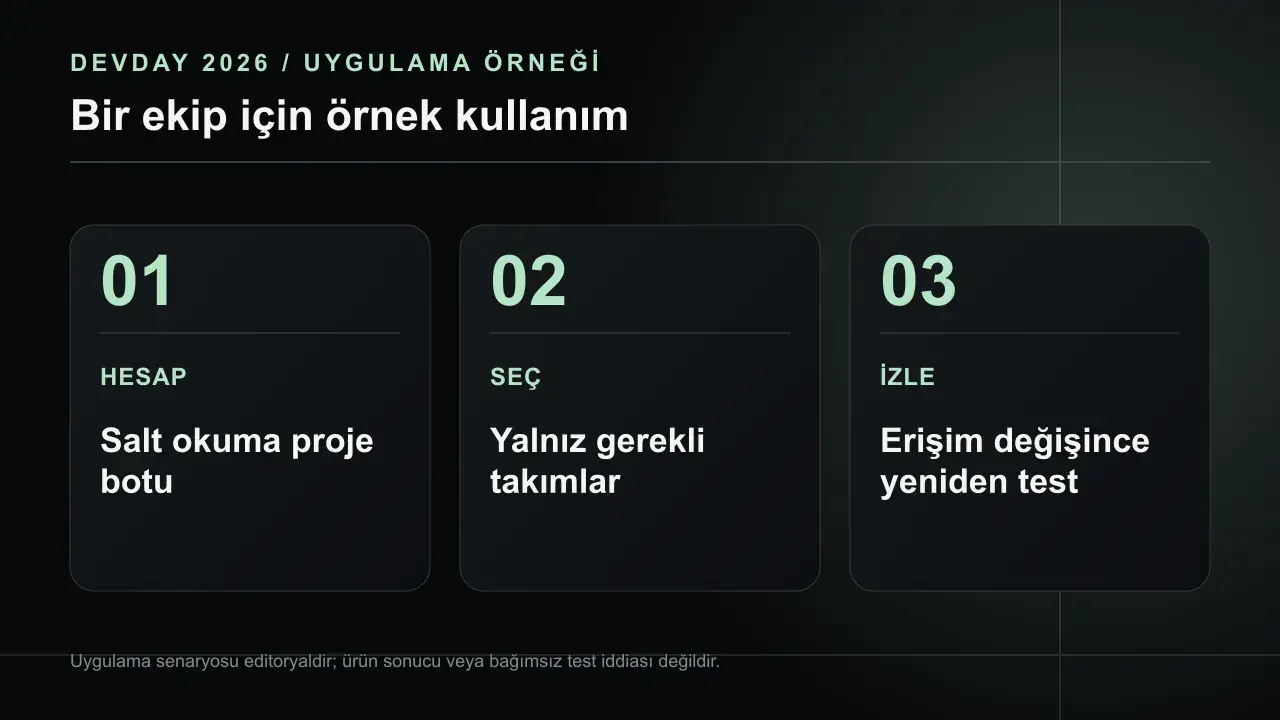
Bir ajansın haftalık proje özeti için özel bir bot hesabı oluşturduğunu düşünelim. Bot yalnız aktif müşteri panolarını okuyabilir, değişiklik yazamaz. Workspace admin hesabı bağlantı olarak ekler; yalnız proje yönetim Team Task'ine açar. İlk testte erişilmesi gereken üç kayıt ve erişilmemesi gereken bir müşteri alanı kontrol edilir. Bu editoryal senaryo bağlantının güvenli olacağı garantisi değil; en az yetkiyi doğrulamak için pratik deneme. İş ilerledikçe yazma gereksinimi çıkarsa ayrı karar ve test gerekir.
Yüzey kapsamıyla birlikte değerlendirme
@ChatGPT Slack/Teams yüzeyinde ortak bağlantı kullanılacaksa surface'e kimlerin erişebileceği bağlantı kadar önemli. Servis hesabı bir dokümanı görür ama kanal üyelerinin görmemesi gerekiyorsa özet üzerinden sızıntı doğabilir. Kılavuz, yüzeyi ve bağlantıları beraber test etmeyi öneriyor. Ben onaylı kanal, dışlanan kanal ve DM testini uygun şirket bağlantısıyla tekrarlarım. Team Tasks için de takım üyelerinin önceki çıktı ve dosyalara erişim kapsamına bakarım. Verinin kaynak uygulamadan çıkarak nereye yazıldığı sorusu ihmal edilmemeli.
İzin değişikliğinde yeniden test
Kaynak uygulamada klasör paylaşımı değiştiğinde veya bağlı hesap yeniden yetkilendirildiğinde otomasyonun çıktısı değişebilir. ChatGPT tarafındaki bağlantı adı aynı kalsa bile etkin yetki farklılaşabilir. Bu yüzden değişiklik yönetiminde bağlantı sahibi ve ilgili takım sahibine bildirim, ardından örnek görev testi mantıklı. Erişim kaybında iş sessizce eksik rapor üretirse kullanıcı bunu geç fark edebilir. Bağlantı hata durumu açık görülmeli; “veri yok” ile “erişim yok” farklı kullanıcı mesajları olmalı.
Bağlantıyı kaldırma ve offboarding
Bir uygulama kullanılmıyorsa bağlantı kaldırılmadan önce hangi Team Tasks ve @ChatGPT yüzeylerinin ona bağlı olduğu bulunmalı. Yoksa bir görev beklenmedik şekilde boş sonuç döndürür. Çalışan ayrıldığında kişisel hesabıyla kurulmuş ekip bağlantıları ayrıca incelenmeli; merkezi şirket hesabı da yetki gözden geçirmesinden muaf değil. Kılavuz, yönetme ve sorun giderme adımlarını bu nedenle ayrı ele alıyor. Güvenli kaldırma, yalnız erişimi kesmek değil, etkilenen otomasyonları yeniden bağlayıp doğrulamak.
En az yetki için başlangıç hesabı
Ortak uygulama hesabını şirket yöneticisinin kişisel tam yetkili hesabıyla bağlamak en kolay yol gibi görünebilir. Fakat Team Task veya @ChatGPT yüzeyi bu hesabın izinleriyle çalışacağı için kapsam gereksiz büyür. Salt okunur, yalnız ilgili klasör veya depoya erişen ayrı servis hesabıyla başlamak daha iyi pilot olabilir. Kaynak uygulama böyle bir yetki modelini desteklemiyorsa bunun kısıtı karara yazılmalı. Bağlantının ChatGPT'de kimlere görünür olduğu kadar kaynak hesabın kendi panelindeki erişim de kontrol edilmeli. İki sistemdeki ayarlar birleşerek gerçek izin sınırını oluşturur.
Bağlantı seçiminin görünürlüğü
Bir Team Task oluştururken “Google Drive bağlantısı” seçeneği görmek yeterli değil; bu bağlantının hangi hesaba, hangi klasöre ve hangi yazma yetkisine sahip olduğu anlaşılmalı. Resmî kılavuz takım sahibinin kullanılacak bağlantıyı seçmeden önce dış hesabı doğrulamasını öneriyor. Ben bağlantıları işlev ve kapsamla adlandırırdım: “Kampanya raporları — salt okuma” gibi. Böylece yanlış güçlü hesabın seçilme riski azalır. Aynı uygulama için birden fazla bağlantı varsa her birinin işletim sahibi ve son test tarihi tutulmalı. Kullanıcıya görünür isim, güvenlik incelemesinin tek dayanağı değil ama iyi bir başlangıç.
Şirket içi denetim kaydı
Bağlantı oluşturma tarihi, sağlayıcı hesabı, yetki kapsamı, hangi yüzeylerin kullandığı ve son yeniden yetkilendirme anı tek yerde kayıtlı olmalı. Bir müşteri talebi veya güvenlik incelemesinde “hangi ajan bu dosyayı görebiliyordu?” sorusuna cevap verebilmek gerekir. Bu kayıt resmî ürünün otomatik sunduğu özel rapor olarak değil, yönetim pratiği olarak düşünülmeli. Eklentideki araç izinleri ve kaynak uygulamanın erişimi farklı olabildiğinden yalnız ChatGPT ekran görüntüsü kanıt sayılmaz. Gerçek test, izinli ve yasaklı örnek kayıtlarla yapılmalı.
Yazma yetkisini ayrı yükseltmek
İlk otomasyon yalnız veri okuyup özetleyebilir. Daha sonra proje kartı kapatma veya yorum ekleme ihtiyacı çıkarsa mevcut bağlantıya genel yazma yetkisi vermeden önce yeni görevi ve onay noktasını tasarlardım. Hangi kayıt değişecek, kim görecek, hatalı işlem nasıl geri alınacak? Ortak servis hesabı yazma yaparsa kaynak uygulamanın denetim kaydında hangi insanın talimat verdiği de görünür olmalı. En azından ChatGPT görev geçmişiyle ilişkilendirilebilmeli. Salt okumadan yazmaya geçiş, küçük bir izin güncellemesi değil ürün davranışında risk sınıfı değişimi.
Erişim kaybının doğru sinyali
Bir bağlantı tokenı sona erdiğinde veya klasör izni kaldırıldığında otomasyon bazen boş veri döndürebilir. Bunun “yeni kayıt yok” diye yorumlanması tehlikeli. Pilot testte bilinçli olarak yetki kaldırıp görevin nasıl hata verdiğini görürdüm. Uyarı bağlantı sahibine ve görev sahibine gitmeli; son kullanıcıya da sonucunun eksik olabileceği söylenmeli. Bu tür hata davranışı, kurumsal güven için parlak bir özetten daha önemlidir. Çünkü düzenli çalışan bir raporun sessizce eksik bilgi vermesi, görünür arızadan daha uzun süre yanlış karar üretebilir.
Erişim matrisi örneği
Bir tabloya üç satır koyardım: bağlantılı uygulama hesabı, onu kullanan Team Task veya @ChatGPT surface'i, çıktıyı gören ekip. Her satırda okuma/yazma türü, ilgili klasör veya depo ve test sahibi bulunur. Böylece aynı şirket hesabının birden fazla yerde beklenmedik kullanımı görünür. Özellikle Slack yüzeyinde konuşma katılımcıları değişirken bağlantı sabit kalabilir; bu etki tabloya yansıtılmalı. Resmî kılavuzun anlattığı merkezi bağlantı mantığı, böyle bir haritayla işletilebilir. Yönetici panelindeki isimler tek başına bütün veri akışını göstermez.
Kullanıcı ayrıldığında
Bağlantı kişisel kullanıcının hesabıyla kurulmuşsa kişi ayrılınca otomasyon durabilir veya erişim iptali gerekir. Şirket yönetimli hesap bu bağımlılığı azaltır, ama onun da sahibi ve yenileme süreci olmalı. Offboarding listesinde ilgili Team Tasks ve @ChatGPT surface'lerini bulup örnek test çalıştırırdım. Bağlantıyı hemen silmek bazı raporları sessizce bozabilir; öncesinde yeni hesapla geçiş planı yapılmalı. Aynı zamanda eski hesabın gereksiz erişimi uzatılmamalı. Bu denge teknik bağlantı kadar operasyonel sahiplik kararıdır.
Sonuç
Workspace connections, kurumsal ajanı ortak uygulama kimliğine bağlayan yönetim katmanı. Yararı tekrar tekrar kişisel bağlantı kurmamak; riski ortak hesabın fazla yetkili olması. Başarı için kaynak uygulama izni, ChatGPT erişim ayarı ve görevin çıktı hedefi tek haritada görülmeli. Küçük, salt okunur bir pilotla başlayıp değişiklikten sonra yeniden test yapmak sağlam yaklaşım.
Sık sorulan sorular
Workspace connection herkesin hesabını mı kullanır?
Hayır. Yönetici tarafından bağlanan belirli şirket hesabının izinleriyle çalışır.
Takım sahibi bağlantıyı tek başına oluşturur mu?
Kılavuzda yönetici bağlantıyı kurar ve yetkilendirir; uygun takım/yüzey sahibi kullanacağı bağlantıyı seçer.
Bağlı hesabın kaynak uygulama izni önemli mi?
Evet. Etkin erişim bağlı hesabın gerçekten sahip olduğu veri ve eylem yetkileriyle sınırlıdır.
İlgili yazılar
- DevDay 2026: bütün duyurular
- ChatGPT Slack ve Microsoft Teams İçinde Nasıl Çalışıyor?
- ChatGPT Team Tasks: Ekip Adına Zamanlanmış İşler
- Agent Security: Yerel ve Bulut Ajanlarına Politika Kontrolü