
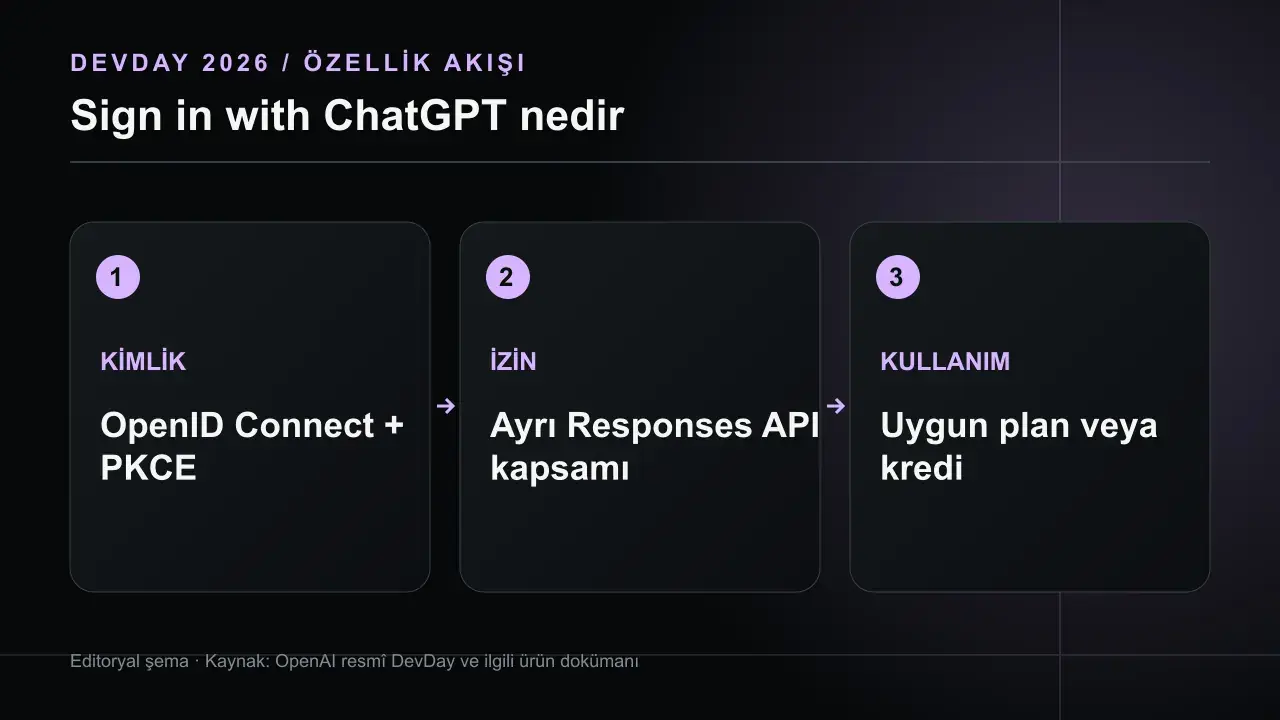
Sign in with ChatGPT, bir uygulamanın kullanıcıyı ChatGPT hesabıyla tanımasına izin veren yeni giriş akışı. DevDay 2026 açıklaması bunun ikinci katmanını da duyurdu: uygun Plus ve Pro kullanıcıları, katılan uygulamalardaki uygun AI istekleri için ChatGPT planını kullanabilecek. Kimlik doğrulama ile model kullanımı aynı izin değildir.
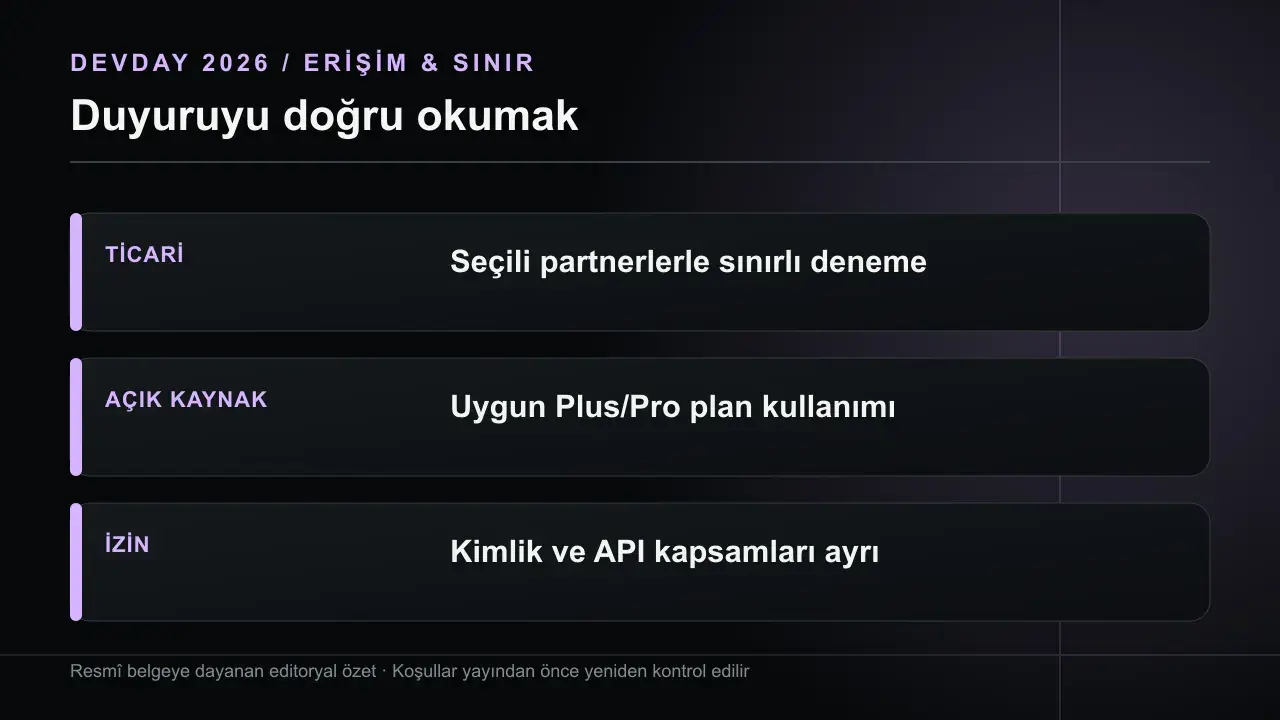
Resmî hızlı başlangıç sayfası ticari oturum açmayı seçili partnerlerle sınırlı deneme olarak tanımlıyor. ChatGPT planı üzerinden AI kullanımı ise açık kaynak partnerleri ve seçili özel istemcilere açık. Bu nedenle “sitenize bugün ekleyin, herkes planıyla ücretsiz AI kullansın” gibi bir vaat doğru değil. Ürünün kimlik, izin ve faturalama katmanlarını ayrı değerlendirmek gerekiyor.
Bu yazının duyuru ve erişim bilgileri OpenAI’nın resmî özellik belgesi ile DevDay 2026 toplu duyurusu üzerinden doğrulandı. Örnek proje ve deneme önerileri editoryal yorumdur.
Kimlik doğrulama ne sağlar?
Uygun kimlik kapsamlarıyla uygulama sabit bir hesap tanımlayıcısı, ad, e-posta ve profil fotoğrafı alabiliyor. Bu, kullanıcının ChatGPT konuşmalarına veya OpenAI API kaynaklarına erişim vermez. Uygulama hâlâ kendi yerel hesabını, oturumunu ve erişim yetkilerini yönetir. Örneğin bir tasarım aracında “Continue with ChatGPT” düğmesi kullanıcıyı tanıyabilir; hangi projeyi görebileceğine araç karar verir. Sosyal girişin kolaylığını, veri erişiminin genişlediği iddiasına çevirmemek güven için önemli.
Plan kullanımının izni ayrı
Kullanıcının Plus veya Pro planıyla AI isteği göndermek isteyen uygulama, kimlik kapsamından başka Responses API kapsamlarına ihtiyaç duyuyor. Kullanıcı bunları ayrıca onaylıyor. Yetki verildiğinde uygun istekler için erişim belirteci alınabiliyor; uygulama kullanıcının API anahtarını veya sohbet geçmişini almıyor. Açık kaynak akışında kullanıcının kendi API anahtarını yazması gerekmemesi geliştirici deneyimini değiştirebilir. Bunun hangi istemcilere açıldığı ve kullanım sınırları, ortaklık koşullarıyla birlikte okunmalı.
Teknik giriş akışının özeti
Resmî kılavuz OpenID Connect ve PKCE kullanımını tarif ediyor. Uygulama giriş başlatıyor; kişi OpenAI tarafında kimlik doğrulayıp kapsamları onaylıyor; kayıtlı callback'e yetkilendirme kodu dönüyor. Sunucu kodu değiştirip OpenAI ID tokenını doğruluyor, sonra uygulama kendi oturumunu açıyor. Bu aşamada e-posta adresini yalnız güvenilir kimlik doğrulamasının yerine koymamak gerekir. Yönlendirme URI'si, token doğrulama ve hesap birleştirme bir ürün güvenliği kararıdır; hazır bir görsel düğme kadar tasarım gerektirir.
Kullanıcı deneyimi nasıl kurulmalı?
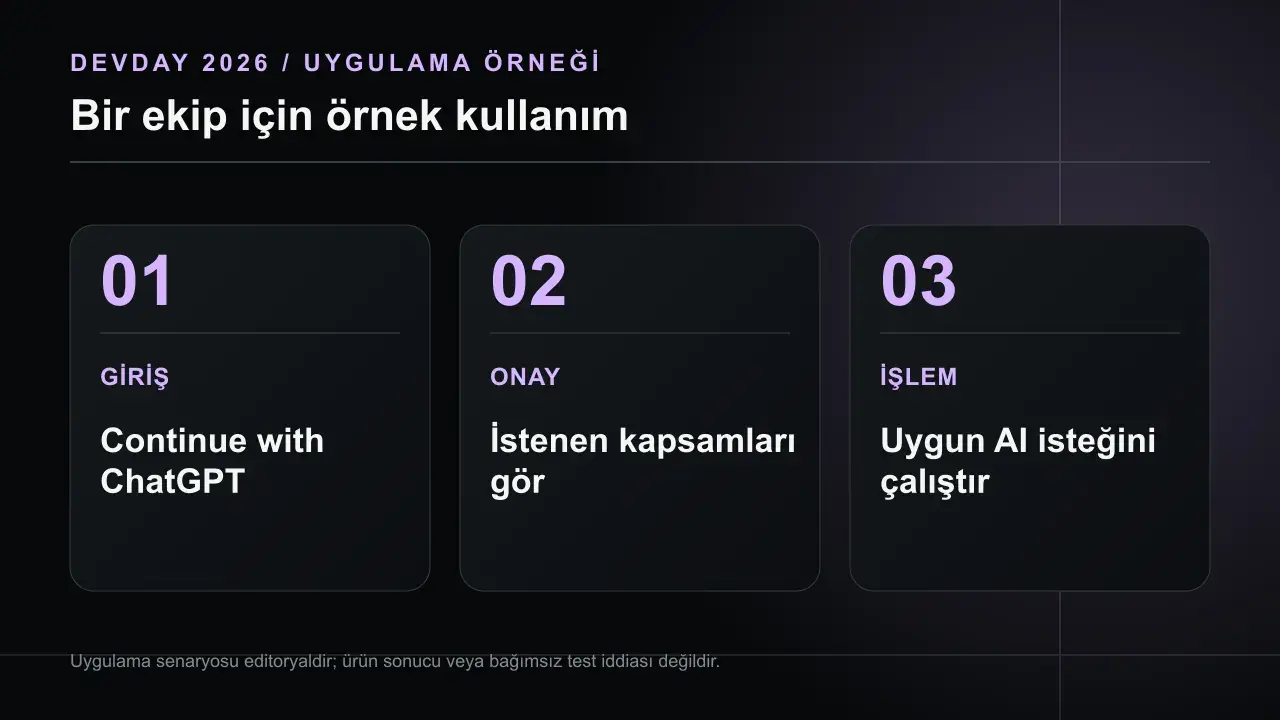
OpenAI, düğmenin “Continue with ChatGPT” diye etiketlenmesini ve diğer giriş seçenekleriyle benzer görünürlükte sunulmasını öneriyor. Dönen kullanıcı aynı yöntemi kolay bulmalı. Var olan bir hesabı olan kişiye açık hesap bağlama yolu gerekir; aksi halde aynı insan için iki profil oluşabilir. Enterprise SSO zorunluluğu olan üründe kullanıcıyı mevcut kurumsal girişe yönlendirmek ayrıca gerekiyor. Ben izin ekranından önce neden giriş istendiğini ve AI kullanımı için ayrı onay gerekeceğini kısa, anlaşılır metinle açıklarım.
Yaratıcı araç için örnek senaryo
Bir açık kaynak görsel üretim yardımcı aracını düşünelim. Kullanıcı ChatGPT hesabıyla girer; araç projelerini kendi sunucusunda tutar. AI özelliğine geçtiğinde uygun plan kullanım kapsamını ayrıca ister. Kullanıcı onay vermiyorsa uygulama kendi alternatif ödeme veya sınırlı işlev yolunu gösterebilir. Bu editoryal senaryo belirli bir ürün için kabul garantisi değil. Tasarım açısından önemli olan, kimlik onayını model tüketimiyle gizlice birleştirmemek ve erişim reddi halinde kullanıcıyı boş ekranda bırakmamaktır.
Ticari deneme ile açık kaynak yolu
Ticari sign-in şu an seçili ortaklarla sınırlı denemede. Açık kaynak partnerlerinin plan kullanım yolu ayrı bir açıklamayla sunuluyor. Bir startup'ın özel kodlu uygulaması, açık kaynak rehberini görüp otomatik uygun olduğunu varsaymamalı. Ürün yol haritasına “ChatGPT ile giriş” eklemeden önce seçilen entegrasyon türünün resmî erişim durumunu kontrol etmek gerekir. Hemen kullanılabilir alternatif kimlik yöntemi, işletme planı ve kullanıcı desteği bu karara bağlı. Duyurulan potansiyel ile hesapta erişilebilen yetkiyi ayırmak temel.
Gizlilik ve izin sınırı
Kimlik kapsamları sohbet içeriğini açmıyor; plan kullanımı kapsamları da kullanıcının API anahtarını paylaşmıyor. Bu ayrımlar gizlilik metninde açık anlatılmalı. Uygulamanın kendi topladığı projeler, ürettiği dosyalar ve oturum günlükleri için yine kendi politikası geçerli. Bağlantı iptal edildiğinde yerel oturumun ne yapacağını, kullanıcı uygulamadaki dosyalarını nasıl kaldıracağını ürün ekibi belirlemeli. Bir sosyal giriş düğmesi bu sorumlulukları OpenAI'ya devretmez. Önce veri akışını çizmek, sonra arayüzü tasarlamak doğru sıra.
SEO ve ürün sayfasında iddia disiplini
Bir ürün tanıtımında “ChatGPT planınla kullan” cümlesi ilgi çekebilir, ama uygun kullanıcı, uygun istek, seçili ortak ve ayrı rıza sınırlarını saklamamalı. Girişin mevcut durumu bölge ve programla değişebilir. Sık sorulan sorular sayfasında kimlik ve API kullanımını ayrı başlıklar açmak arama niyetini de netleştirir. İyi bir ürün açıklaması daha geniş vaat değil, hangi adımda hangi izin istendiğinin açık cevabı olur. Resmî kılavuz güncellenirse metin de güncellenmeli.
Hesap birleştirme hatası
Bir kullanıcı daha önce e-posta ve şifreyle hesap açmışsa ChatGPT ile girişte ikinci kayıt oluşması sık görülen bir ürün riski. Uygulama, kimlik sağlayıcısından gelen sabit hesap tanımlayıcısını doğrulayıp mevcut yerel hesapla bağlama yolunu kullanıcıya açıkça göstermeli. Sadece aynı e-posta dizesini görüp sessizce hesap birleştirmek güvenlik sorunu yaratabilir. Resmî kılavuz dönen kullanıcıya aynı giriş yöntemini sunmayı ve hesap bağlama deneyimini planlamayı vurguluyor. Bu yüzden tasarımda ilk giriş, geri dönüş, farklı e-posta ve bağlantıyı iptal etme ekranları birlikte düşünülmeli.
Kapsam isteğini zamana yaymak
Kimlik girişi sırasında aynı anda bütün AI kullanım izinlerini istemek kullanıcıyı gereksiz ürkütebilir. Eğer ürünün ilk ekranı yalnız projeleri gösterecekse kimlik kapsamı yeterli olabilir; model tabanlı özelliğe ilk girildiğinde Responses kapsamı istenir. Bu aşamalı izin bir tasarım önerisi, bütün entegrasyonların zorunlu davranışı değil. Ancak resmî belgede kimlik ve API kapsamları ayrı olduğundan böyle bir deneyim mümkün. Kullanıcı onay vermediğinde uygulamanın kullanılabilir kalan bölümlerini net göstermek gerekir. İzin reddini “giriş başarısız” gibi yanlış etiketlemek iki farklı kararı karıştırır.
Açık kaynak uygulama için ekonomi
Açık kaynak geliştiricisi kullanıcıdan API anahtarı istemeden uygun planı kullanabilirse kurulum engeli azalabilir. Fakat bu, bütün model çağrılarının sınırsız ve geliştirici için maliyetsiz olduğu anlamına gelmez. Uygun plan, erişim kapsamı, krediler ve geçerli istek sözleşmesi kontrol edilmeli. Uygulama arayüzünde kullanıcının hangi plan kaynağından tüketim yaptığını, limit dolduğunda ne olacağını anlatmak iyi olur. Özellikle kendi sunucusunda dosya saklayan bir araç için ChatGPT hesabıyla girişin, dosyaların OpenAI hesabında saklandığı izlenimi yaratmaması gerekir. Kimlik akışı ile ürün veri politikası ayrı açıklanmalı.
Güvenli callback tasarımı
OIDC akışında kayıtlı yönlendirme adresi, PKCE, authorization code değişimi ve ID token doğrulaması bir zincir. Zincirdeki tek açık, güzel giriş butonunu anlamsız kılabilir. Ürün ekibinde tarayıcıya dönen kodu sunucuda işleyecek yol, nonce/state kontrolü, oturum süresi ve hata ekranı tanımlanmalı. Bu yazı uygulama kodu yerine karar çerçevesi sunuyor; gerçek entegrasyon resmî quickstart ve güvenlik incelemesiyle yapılmalı. Özellikle test ve canlı ortam callback adreslerini karıştırmamak, denemelerde kişisel hesabın yanlış projeye bağlanmasını önler.
Ticari erişim için iletişim
Seçili partner denemesi aşamasındaki özelliği satış sayfasında herkese açık gibi göstermek, kullanıcı için boş beklenti yaratır. Pazarlama ve ürün ekipleri erişim onayı alınmadan özellik etiketi kullanmamalı. Eğer yalnız demo veya açık kaynak yolu mevcutsa bunu açık yazmak gerekir. Giriş ortaklığı ileride genişleyebilir; tarih veya plan hakkında resmî belgede olmayan vaat eklemem. İçerik yayına alınırken uygunluk durumu tekrar kontrol edilmeli. Bu tür ürünlerde SEO başlığının kalıcı olması, metnin güncel erişim notunu düzenli güncelleme sorumluluğunu azaltmaz.
Kullanıcıya görünen izin metni
Kimlik için ad ve e-posta istemekle model çağrısı için Responses kapsamı istemek kullanıcı gözünde aynı işlem olmamalı. Giriş ekranında “hesabını tanıyacağız”, AI özelliğinde “uygun plan kullanımına izin vereceksin” demek daha dürüst. Ret seçeneğinden sonra hangi ürün bölümlerinin çalışacağı da söylenmeli. Özellikle açık kaynak aracında “API anahtarı gerekmiyor” sözü, otomatik erişim veya sınırsız kota gibi algılanabilir. Ürün metni resmî uygunluk koşullarını kısa ve anlaşılır hale getirmeli; teknik kapsam adlarını hiç göstermemek yerine gerektiğinde ayrıntı bağlantısı sunmalı.
Yayına hazırlık kapısı
Bu entegrasyon seçili ticari ortak denemesindeyken ürün geliştirme planının ilk maddesi ortaklık uygunluğunu doğrulamak. Erişim yoksa tasarım prototipi hazırlanabilir, ancak gerçek sign-in düğmesi çalışıyormuş gibi canlı pazarlama yapılmamalı. Uygunluk alındığında test hesabı, geri dönen kullanıcı, hesap bağlama, izin reddi ve iptal edilen bağlantı senaryoları yürütülür. Kendi oturum çerezi ve hesap silme politikası da gözden geçirilir. Bir kimlik sağlayıcısının varlığı ürününüzde güvenli yetkilendirme sağladığı anlamına gelmez; o karar uygulama sahibinde kalır.
Sonuç
Sign in with ChatGPT'nin potansiyeli, kimlik ve uygun AI kullanımını aynı kullanıcı hesabı çevresinde kurmak. Ancak bu iki katman ayrı kapsamlar, ayrı onaylar ve farklı partner erişimleriyle yönetiliyor. Bugün kurumsal veya ticari ürün planlayanlar için ilk iş entegrasyon uygunluğunu doğrulamak. Ardından güvenli OIDC akışı, yerel hesap bağlantısı ve anlaşılır izin deneyimi tasarlanmalı.
Sık sorulan sorular
Giriş, ChatGPT konuşmalarıma erişim verir mi?
Hayır. Resmî kılavuz kimlik kapsamlarının sohbetlere erişim vermediğini açıkça söylüyor.
Plus veya Pro planı her uygulamada kullanılabilir mi?
Hayır. Uygun kullanıcı, onaylı kapsam ve katılan uygulama koşulları gerekir.
Ticari siteler için genel erişim başladı mı?
Resmî sayfa ticari oturum açmayı seçili partnerlerle sınırlı deneme olarak tanımlıyor.
İlgili yazılar
- DevDay 2026: bütün duyurular
- ChatGPT Sites'ta Bağlı Veri: Her Ziyaretçinin Kendi Hesabı
- ChatGPT Plugin Extensions: Eklentiler İçin Yeni Arayüzler
- MCP Events: ChatGPT Olayları İzleyip Nasıl Harekete Geçiyor?